
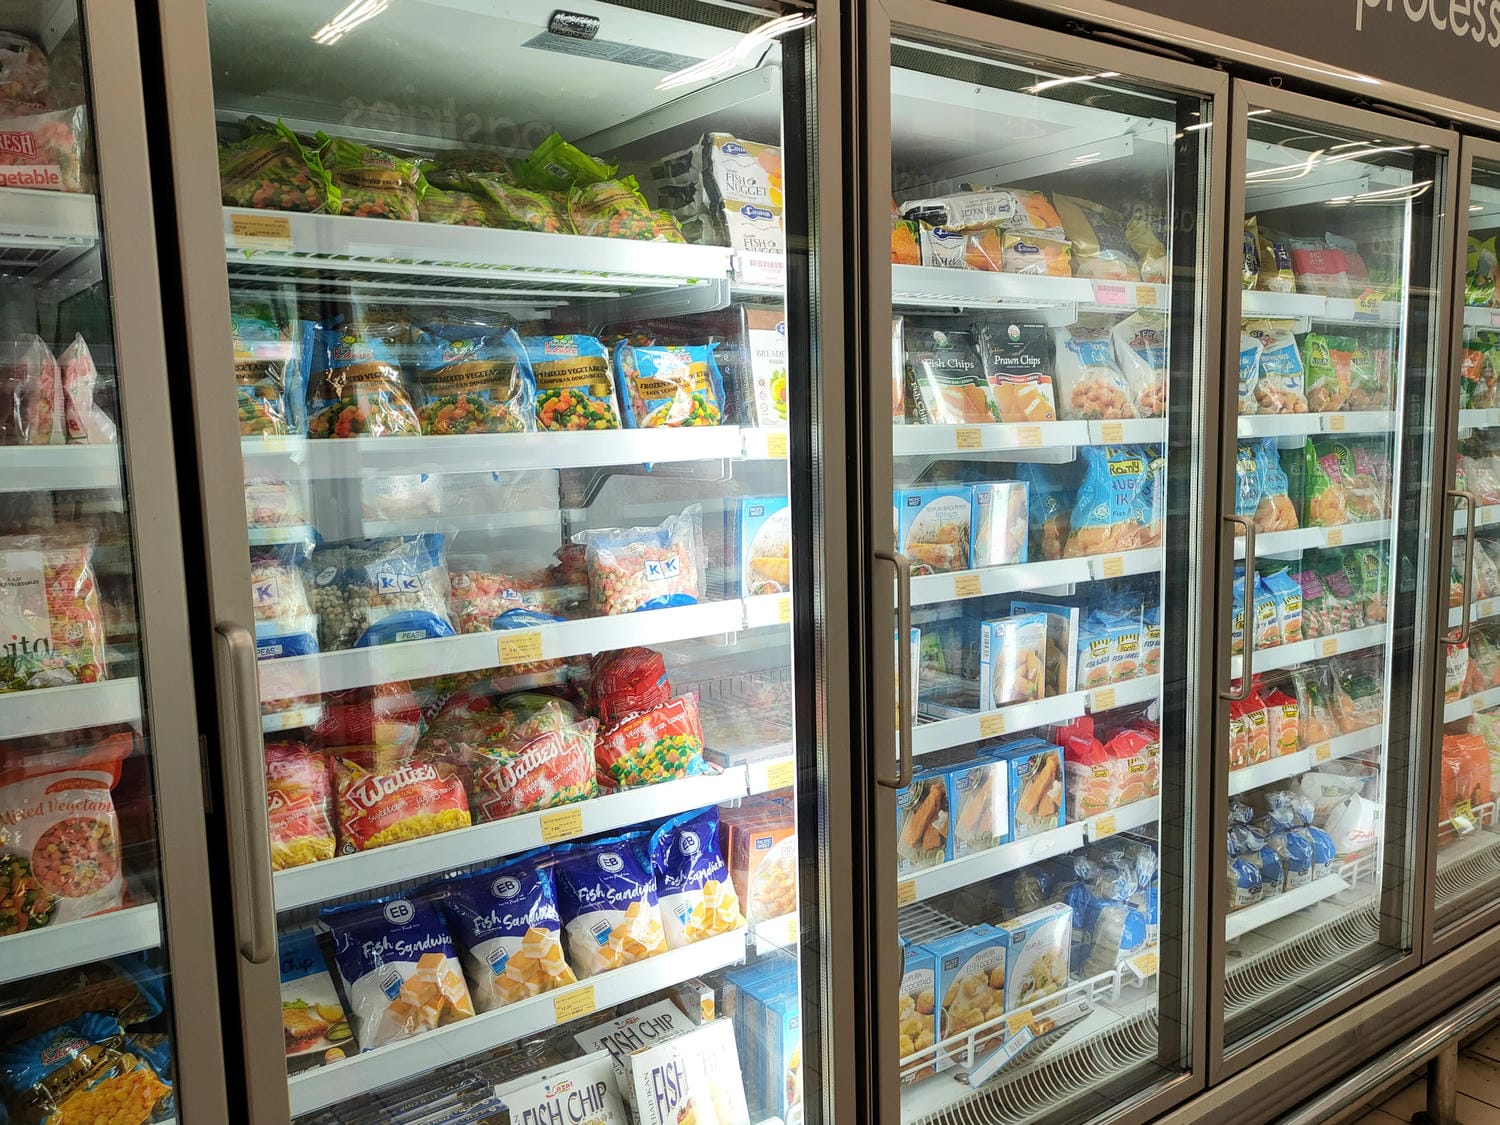
Po Francúzsku a Belgicku sa útoky na chladiace a mraziace boxy v obchodoch môžu dopracovať aj na Slovensko. Národný bezpečnostný úrad preto vyzýva obchodníkov, aby skontrolovali svoje zariadenia, odpojili nezabezpečené systémy od internetu a zmenili prístupové údaje. Útočníci totiž najčastejšie zneužívajú práve heslá, ktoré si obchodníci po inštalácii nezmenili. Na Slovensku zatiaľ žiadny útok potvrdený nie je, no nikde nie je napísané, že sa to nemôže v blízkej dobe zmeniť.
Útočníci pri takýchto útokoch nepotrebujú žiadny zložitý vírus. Dostanú sa do riadiacej jednotky, ktorá ovláda chladiace aj mraziace boxy naraz, a nastavia v nej režim nepretržitého rozmrazovania. Rozmrazovanie je pritom funkcia, ktorú chladiace zariadenia používajú pravidelne. Ak však beží celú noc, teplota v boxoch rýchlo stúpa. Hovorkyňa NBÚ Kristína Petro-Garaiová vysvetlila, že útočníci menia nastavenia chladiarenských systémov a zvyšujú v nich teplotu. Potraviny sa tak môžu pokaziť, v horšom prípade môže vzniknúť aj požiar. Téme sa venuje STVR.
Zasiahli už stovky supermarketov
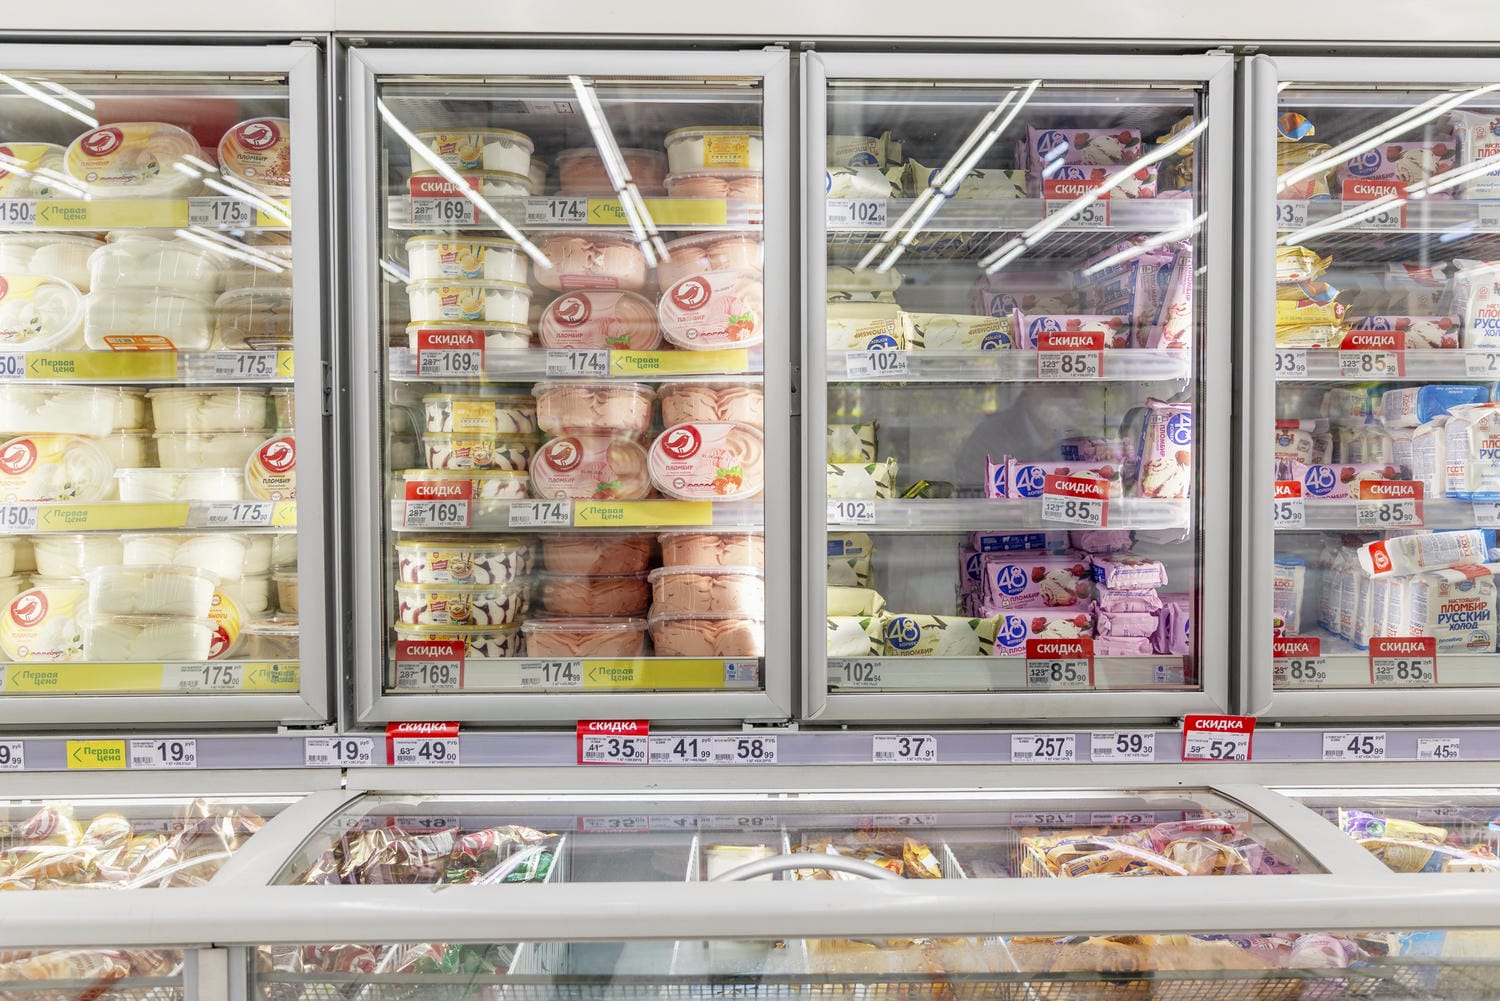
Prvá veľká vlna prišla v noci z 11. na 12. októbra vo Francúzsku. Podľa francúzskeho ministra financií Rolanda Lescura útočníci zasiahli približne 700 supermarketov, pričom samotné reťazce hlásili 150 až 200 predajní Intermarché a takmer 100 predajní Coopérative U. Niektoré systémy útočníci nastavili až na 50 stupňov Celzia. Vo výsledku obchody museli vyhodiť obrovské množstvo mäsa, mrazených výrobkov a ďalších potravín. Škody sa podľa tamojších médií rátajú v desiatkach miliónov eur.
Mohlo by vás zaujímať

Prípad momentálne vyšetruje parížska prokuratúra. Francúzsky úrad pre kybernetickú bezpečnosť ANSSI dospel k záveru, že útok nestál na žiadnej sofistikovanej chybe, ale na základných nedostatkoch v zabezpečení. Francúzske centrum CERT-FR už 12. októbra vydalo varovanie, že útočníci zneužili riadiace jednotky Danfoss AK-SM a AK-SC a tiež systémy Copeland a Dixell XWEB.
Presne o tri týždne, v noci z nedele 1. na pondelok 2. novembra, sa útok zopakoval vo viacerých krajinách naraz. Najviac zasiahol Belgicko, kde problémy hlásilo 70 až 76 obchodov. Najviac ich bolo v sieti Delhaize, ktorá potvrdila incident približne v 40 predajniach. Carrefour Belgicko hlásil 15 obchodov, Intermarché 10 až 15 a Spar päť. Útok sa nevyhol ani obchodnému domu IKEA v Monse. Teplota v belgických mrazničkách vystúpila približne na 15 stupňov Celzia a prípad vyšetruje federálna prokuratúra. Carrefour Belgicko pritom upozornil, že jeho hypermarkety útok nezasiahol, a to pravdepodobne preto, že po októbrových útokoch vo Francúzsku sprísnil zabezpečenie. Zasiahnutých 15 obchodov sú franšízy, ktoré používajú iný počítačový systém.
Vo Švédsku našli v obchode ICA Kvantum v Sjöbe mrazničky nastavené na plus 50 stupňov Celzia, tovar za stovky tisíc švédskych korún museli vyhodiť. Sieť Coop hlásila sedem napadnutých predajní. Problémy mali aj obchody v Holandsku, Írsku, Fínsku, Estónsku a Luxembursku. V Írsku išlo podľa dostupných informácií o 13 predajní SuperValu a v Holandsku o najmenej 17 firiem.
Doplatili tí, ktorí neposlúchli
Pri druhej vlne útočníci opäť využili zariadenia dánskej firmy Danfoss. Hovorca výrobcu pre holandskú televíziu NOS povedal, že firma už 13. októbra, teda hneď po útokoch vo Francúzsku, odporučila zákazníkom odpojiť chladiace systémy od internetu. Väčšina obchodov to urobila, no malá časť nie. A práve tie teraz doplatili. Zasiahnuté zariadenia pritom museli rýchlo odpájať aj v Belgicku. Firma Sabcobel, ktorá sa venuje chladiacej technike, potvrdila rovnaký postup ako vo Francúzsku a len medzi zariadeniami, ktoré spravuje, napočítala približne 20 napadnutých. Jej riaditeľ Stephan Moelans pre BBC povedal, že technici pracovali celú noc aj dopoludnie na tom, aby zasiahnuté zariadenia odpojili od siete. Výrobcovia sa po októbrových útokoch snažili zlepšiť svoje zabezpečenie, no samotné aktualizácie vraj nestačia, nakoľko prístroje potrebujú aj fyzické úpravy.
Útočníci podľa úradov aj obchodníkov zneužívali najmä softvér, ktorý dlho nikto neaktualizoval. Podľa expertky Pavliny Pavlovovej zo spoločnosti Critical Cyber mnohé francúzske obchody používali staré modely, na ktoré už výrobcovia ani nevydávajú bezpečnostné aktualizácie. Nicholas Jackson zo spoločnosti Bitdefender zas upozornil, že ľudia, ktorí chladiace zariadenia obsluhujú, o probléme často vôbec nevedia, prípadne sa nezaraďuje medzi priority.
Chladiace zariadenia boli kedysi od internetu úplne oddelené. Dnes sú pripojené hlavne preto, aby sa dali sledovať a ovládať na diaľku. Ak sa však k nim dostane útočník, môže meniť nastavenia rovnako ako technik. Výsledkom, ako sme už spomenuli, sú zbytočne vyhodené potraviny, a teda obrovské škody.
Vinník zatiaľ nie je známy
Útočníci sa k útokom zatiaľ neprihlásili. Róbert Lipovský, hlavný výskumník kybernetických hrozieb zo spoločnosti ESET, povedal, že takéto útoky majú zvyčajne dva dôvody. Prvým sú peniaze, keď kyberzločinci žiadajú od firmy výkupné. Druhým sú hybridné útoky, ktorými jeden štát škodí inému. Pri súčasnej vlne však podľa Lipovského žiadny obchodník výkupné nedostal. Či ide o hybridnú operáciu, zatiaľ vyšetrujú úrady. Belgické centrum pre kybernetickú bezpečnosť pritom pripúšťa, že útočníkov sa možno nikdy nepodarí odhaliť. Jeho hovorkyňa Katrien Eggers rozlišuje tri druhy hrozieb, a to kyberzločincov, ktorým ide o peniaze, štáty, ktoré chcú šíriť strach a neistotu, a aktivistov, ktorí sú proti spoločnosti.
Niektorí odborníci sa prikláňajú k tomu, že ide o skupinu podporovanú štátom, iní nevylučujú ani jednotlivca. Žiadne prepojenie s Ruskom ani iným štátom však zatiaľ nikto nepotvrdil.
Navyše, útoky môžu byť čoraz častejšie. Pavlovová upozorňuje, že umelá inteligencia dnes pomáha hľadať a zneužívať bezpečnostné slabiny rýchlejšie a jednoduchšie ako kedykoľvek predtým.
Slovenské obchody zatiaľ nič nehlásia
U nás vraj k takýmto útokom zatiaľ nedošlo. A možno ani nedôjde. Nie je to úplne nová hrozba, pričom mnohí obchodné siete robia všetko pre to, aby sa im vyhli. Rovnako je však možné, že v dohľadnej dobe sa niekto o takýto útok pokúsi aj v našich končinách.
Mohlo by vás zaujímať

NBÚ preto obchodníkom radí, aby si najprv spísali všetky chladiace a klimatizačné riadiace systémy a zistili, či sú dostupné z internetu. Nezabezpečené zariadenia treba od internetu odpojiť a potom ich aktualizovať na najnovší firmvér. Modely, pre ktoré už výrobca neposkytuje podporu, treba čo najskôr vymeniť. Ak to nejde, treba im venovať zvýšenú pozornosť, nakoľko predstavujú väčšie riziko. Úrad ďalej odporúča skontrolovať všetky používateľské účty a vzdialené prístupy vrátane tých, ktoré majú servisné firmy a dodávatelia. Nepotrebné účty treba zrušiť a oprávnenia obmedziť na nevyhnutné minimum. Kto ešte používa predvolené prihlasovacie údaje, mal by ich okamžite zmeniť na silné a jedinečné heslo.