Kybernetické útoky už dávno nepredstavujú iba hrozbu pre počítače, bankové účty či osobné údaje. Hackeri dokážu na diaľku ovládať aj zariadenia, od ktorých závisí fungovanie bežných obchodov. Európa aktuálne čelí novej vlne útokov, pri ktorých sa zdanlivo neškodné chladiace zariadenia menia na zdroj obrovských škôd. Supermarkety musia vyhadzovať potraviny a v niektorých prípadoch dokonca vznikli požiare. Situácia je natoľko vážna, že pred ňou už varujú aj slovenské bezpečnostné úrady.
Národný bezpečnostný úrad (NBÚ) upozornil na rozsiahle kybernetické útoky zamerané na riadiace systémy chladiacich a klimatizačných zariadení. Podľa varovania centra SK-CERT útočníci získavajú neoprávnený prístup k zariadeniam a následne menia ich nastavenia. Útoky už pritom zasiahli stovky supermarketov vo Francúzsku a desiatky obchodných reťazcov v ďalších európskych krajinách.


Mrazničky nastavili až na 50 stupňov
Prvá veľká vlna útokov zasiahla Francúzsko v noci z 11. na 12. októbra. Hackeri prenikli do chladiacich systémov supermarketov a na diaľku zmenili ich konfiguráciu. V niektorých prípadoch nastavili teplotu až na 50 stupňov Celzia a predĺžili odmrazovacie cykly. Chladiace zariadenia tak prestali správne fungovať a skladované potraviny sa začali kaziť. Podľa francúzskych úradov útoky zasiahli až približne 700 supermarketov. Niektoré predajne museli vyhodiť veľké množstvo mäsa, mrazených výrobkov a ďalších potravín. Ďalšia vlna prišla 2. novembra.
Podľa NBÚ zasiahla prevádzky v Írsku, Švédsku, Taliansku, Portugalsku, Belgicku, Luxembursku, Holandsku, Fínsku a Estónsku. Ako sme vysvetlili, problémy hlásili napríklad siete Carrefour, Delhaize či ICA. Terčom pritom nie sú samotné chladničky, ale elektronické riadiace jednotky. Tie umožňujú zamestnancom alebo servisným spoločnostiam na diaľku sledovať teplotu, nastavovať chladenie či spúšťať odmrazovanie.
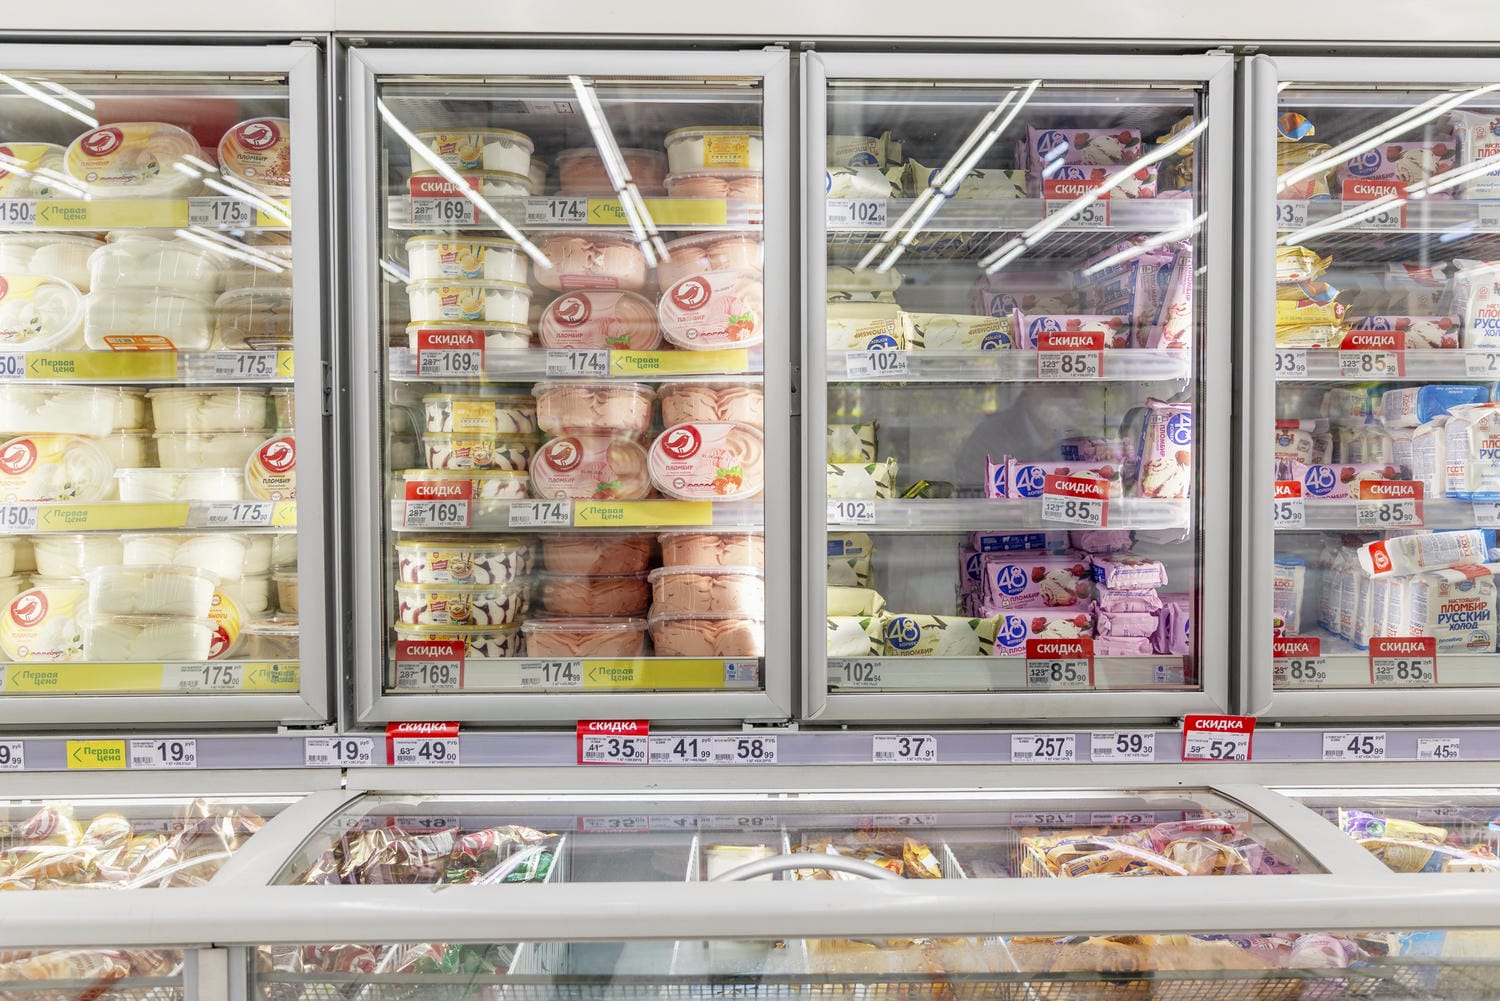
Problém vzniká najmä vtedy, keď sú tieto zariadenia dostupné cez verejný internet a nemajú dostatočné zabezpečenie. Niektoré používajú zastaraný softvér, predvolené heslá alebo už nedostávajú bezpečnostné aktualizácie. NBÚ medzi potenciálne ohrozenými systémami identifikoval zariadenia značiek Danfoss, Copeland a Dixell. Presný spôsob prvotného preniknutia útočníkov do systémov však zatiaľ nebol oficiálne potvrdený.
Ohrozené môžu byť aj slovenské obchody
Slovenský bezpečnostný úrad zatiaľ neinformoval o potvrdených útokoch na domáce supermarkety. Varovanie však smeruje aj k prevádzkovateľom chladiacich zariadení na Slovensku. Rovnaké technológie totiž môžu využívať potravinové reťazce, sklady či ďalšie firmy. Ak útočník dokáže manipulovať s chladením bez toho, aby si to personál okamžite všimol, môže dôjsť k znehodnoteniu potravín alebo poškodeniu technológie. Samozrejme, pri prehriatí zariadení nie je vylúčený ani požiar.
Prevádzkovatelia by podľa úradu mali v prvom rade preveriť všetky chladiace a klimatizačné riadiace systémy. Mimoriadne dôležité je zistiť, či nie sú dostupné priamo z internetu a či používajú aktuálny firmvér. Odporúča tiež zmeniť predvolené heslá, odstrániť nepotrebné používateľské účty a skontrolovať prístupy externých servisných spoločností. Zariadenia, ktorým už výrobca neposkytuje bezpečnostné aktualizácie, by mali prevádzkovatelia nahradiť alebo dodatočne zabezpečiť.
Dôležitá je tiež nezávislá kontrola skutočných teplôt. Útočníci totiž môžu zmeniť konfiguráciu systému tak, že údaje zobrazované v riadiacom rozhraní nemusia zodpovedať realite. NBÚ preto odporúča používať samostatné meracie zariadenia a pravidelne preverovať nastavenia odmrazovania aj bezpečnostných alarmov.