TECHBYTE.skTECHBYTE.sk
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Čítaš: POZOR: Potvrdili ÚTOK z Ruska, ktorý ľuďom berie peniaze. TOTO musíte spraviť čo najrýchlejšie
Zdieľať
TECHBYTE.skTECHBYTE.sk
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Hľadať
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Sleduj TECHBYTE
© 2026 BYTE Media s.r.o. Všetky práva vyhradené.

POZOR: Potvrdili ÚTOK z Ruska, ktorý ľuďom berie peniaze. TOTO musíte spraviť čo najrýchlejšie

Lukáš Zachar
11. augusta 2025
peniaze, blesková správa
Zdroj: Lukáš Zachar (Techbyte.sk)/redakcia
Zdieľať
Google News Pridajte si TECHBYTE.sk ako preferovaný zdroj informácií na Google Pridať

Útočníci dokázali z neupravenej verzie WinRAR-u spustiť škodlivý program automaticky hneď po prihlásení používateľa do Windows. Podľa bezpečnostných expertov išlo o cielený útok, pri ktorom bola zneužitá dosiaľ neopravená chyba, aby sa do systému nenápadne dostal škodlivý kód. Obeť tak nemusela nič navyše otvoriť, stačilo, aby po rozbalení archívu reštartovala alebo znova prihlásila počítač.

Nulový deň v rukách skupiny RomCom

Analytici zo spoločnosti ESET potvrdili, že medzera v zabezpečení bola súčasťou sofistikovanej phishingovej kampane, ktorú majú na svedomí útočníci zo skupiny RomCom. Ruská skupina, známa aj pod označeniami Storm‑0978, Tropical Scorpius a UNC2596, sa dlhodobo zameriava na kradnutie prihlasovacích údajov a nasadzovanie ransomvéru. V minulosti bola prepojená s operáciami Cuba a Industrial Spy a je známa tým, že sa nevyhýba ani nasadzovaniu vlastného malvéru pripraveného presne na mieru útoku.
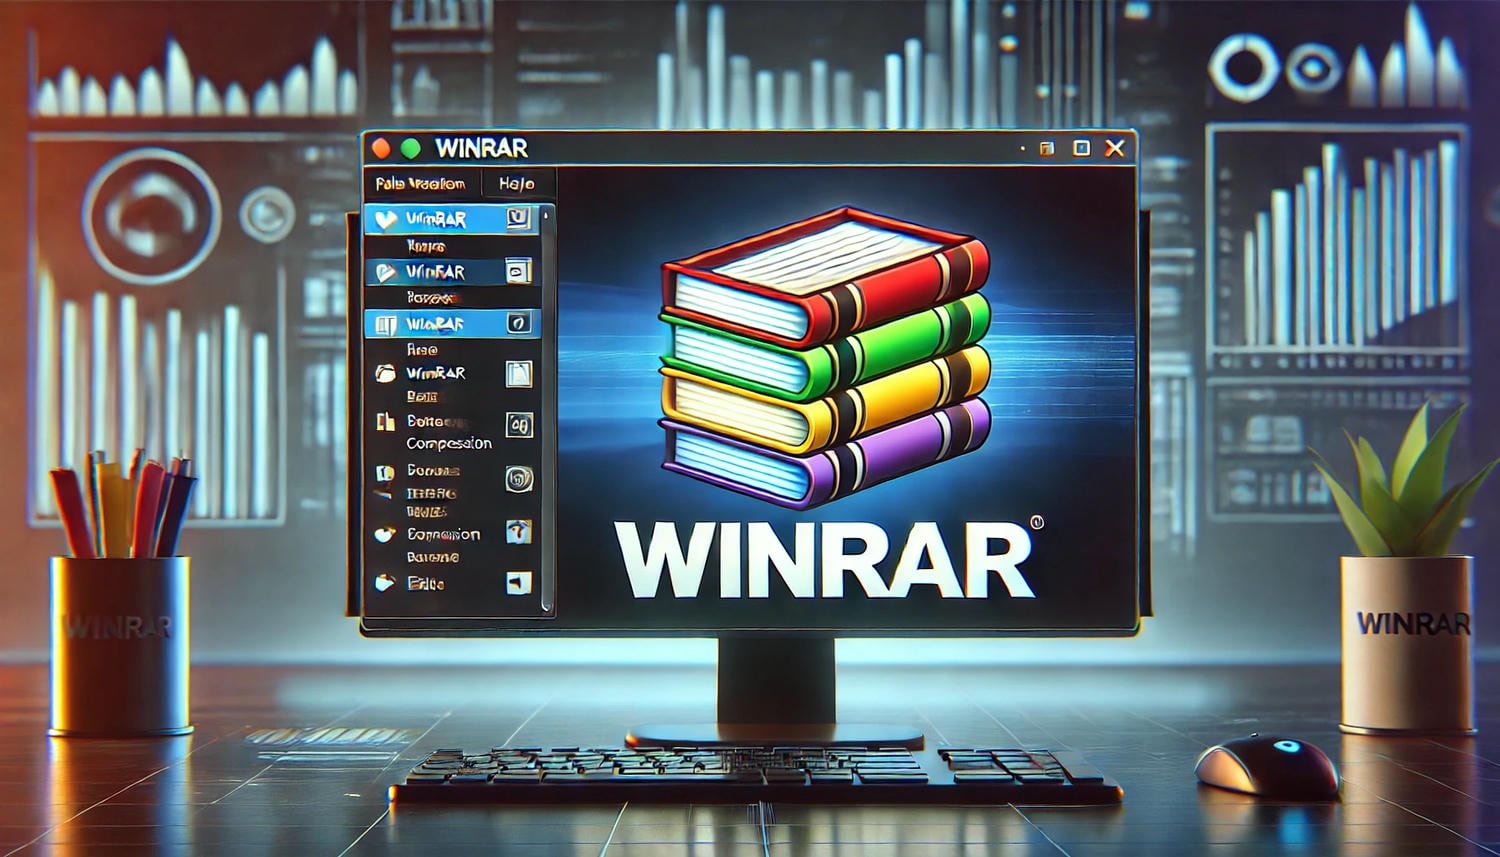
WinRAR
Zdroj: DALL-E

Podľa bezpečnostného výskumníka Petra Strýčeka sa konkrétny scenár zneužitia odohrával prostredníctvom RAR súborov rozosielaných ako príloha e-mailu. Po ich otvorení sa malvér dostal do autorun priečinka v systéme Windows, čo útočníkom umožnilo úplnú kontrolu nad napadnutým zariadením už pri ďalšom štarte.

Oprava je už dostupná, no aktualizácia je na vás

Vývojári WinRAR-u chybu opravili vo verzii 7.13. Tá bráni tomu, aby archív mohol rozbaliť súbory mimo adresára, ktorý zvolí používateľ. Zraniteľnosť bola identifikovaná ako CVE‑2025‑8088 a podľa správy výrobcu nepostihuje žiadne verzie pre Unix, Android ani open‑source varianty knižnice UnRAR. Problém sa týkal iba verzií pre Windows vrátane knižnice UnRAR.dll.

Keďže WinRAR nemá automatickú aktualizáciu, je nevyhnutné, aby si používatelia novú verziu stiahli a nainštalovali manuálne zo stránky win-rar.com. Ignorovanie aktualizácie znamená, že stačí jeden neuvážený klik na prílohu a systém sa môže stať trvalým domovom pre útočníkov. To platí najmä pre firemných používateľov, ktorí majú v počítači citlivé údaje.

Prečítajte si tiež
Google Pixel 11 Pro
Android rieši vážne fiasko. V tejto kľúčovej štatistike nesiaha Apple ani po členky
Štátu vypadli kľúčové weby. Mali vážnu chybu, dostal posledné varovanie
Galaxy Z Fold8 je geniálny nielen vďaka hardvéru. Po 2 mesiacoch som zistil, kde leží jeho skutočná sila (RECENZIA)
Kaufland začal elektronicky strážiť mäso. Nákup označuje špeciálnym štítkom
Štát má plné zuby displejov v autách. Ide ich tvrdo regulovať, chce viac tlačidiel

Výstraha pre tých, čo archívom dôverujú

Koncept útoku využívajúci extrahovanie súborov do priečinka s automatickým spúšťaním nie je nový, no v tomto prípade ho útočníci prepojili s nulovým dňom, čo výrazne zvyšuje jeho úspešnosť. Kým zvyčajne sa takéto archívy nachádzajú v pochybných stiahnutých súboroch, dnes prichádzajú v e-mailoch, ktoré často vyzerajú dôveryhodne a sú cielené na konkrétnych zamestnancov.

Bezpečnostní špecialisti pritom varujú, že RomCom je len jednou z mála skupín, ktoré majú odborné schopnosti na rýchle zneužitie podobných chýb. Ak teda používateľ nedokáže overiť pôvod súboru, mal by jeho otvorenie odložiť alebo zvoliť bezpečnejšie riešenie.

ESET už pripravuje podrobnú analýzu celej operácie, ktorá má odhaliť ďalšie techniky útočníkov. Či sa už do tej doby objavia nové kampane, v ktorých RomCom či iné skupiny vyťažia z oneskorenej aktualizácie, ostáva otvorené. Odpoveď na to môže ukázať, koľko počítačov zostane ešte dlhé mesiace zraniteľných.
Google News Pridajte si TECHBYTE.sk ako preferovaný zdroj informácií na Google Pridať
Zdieľaj tento článok
Facebook Kopírovať odkaz Vytlačiť

Najčítanejšie

Peniaze, euro, bankovky, mince, banky, štát
Ľuďom na účty cinkne takmer 300 €. O príspevok musíte požiadať do konca roka
7. novembra 2026
Platobná karta, mimoriadne
Štát zavádza kruté pravidlo. Začnú kontrolovať príjmy aj pri kupovaní darčekov (platné už v novembri 2026)
7. novembra 2026
Peniaze, penzisti, dôchodok, 13. dôchodok, rodičovské dôchodky, dôchodková prognóza, valorizácia
Štát mnohým Slovákom skráti dôchodok o polovicu. Nastavil tvrdé pravidlo, veľa ľudí o tom nevie
7. novembra 2026
štát, peniaze, SaS, konsolidácia
2 týždne bez elektriny, vody aj obchodov. Štát ľudí vyzýva, aby si spravili zásoby
9. novembra 2026

Najnovšie články

  • EÚ zaviedla nový poplatok, týka sa všetkých. Kopa Slovákov nevie, čo sa deje
  • Finančná správa sprísňuje kontroly. Veľkú skupinu ľudí čaká nepríjemná návšteva
  • EÚ sa blíži k dohode o vyšších daniach. Platiť budú aj Slováci
  • Oznámili zvýšenie základného poplatku. Mnohí budú platiť vyše 300 € ročne
  • Začali posielať SMS-ky o nedoplatkoch za komunálny odpad. Zaujíma sa o ne najmä polícia

Bude sa vám páčiť

útok, hacker, aktuálne, hackeri, podvodníci

Prelomili takmer 12 miliónov účtov: Potvrdili masívny útok, medzi obeťami môžu byť aj Slováci

23. októbra 2026
útok, hacker, aktuálne, hackeri, podvodníci

Slovensko zasiahla vážna kybernetická hrozba. Štát kvôli PHP vypínal weby, ohrozená je veľká časť internetu

22. októbra 2026
150 km/h na diaľnici

Štát na test zrýchlil diaľnicu na 150 km/h. Výsledky prekvapujú

18. októbra 2026
Modrý stĺpik

Čo signalizuje modrý stĺpik? Keď ho zbadáte, okamžite zbystrite. Väčšina vodičov to vôbec nevie

13. októbra 2026


Spájame vedu, technológie a internetovú kultúru.

Dôležité odkazy

  • Kontakt
  • Reklama
  • O nás
  • Redakcia
  • Zásady používania cookies
  • Podmienky používania
  • Používanie AI

Spoj sa s nami

© 2026 BYTE Media s.r.o. Všetky práva vyhradené.