ESET zaznamenal celosvetovo stovky tisícov pokusov o útoky, ktoré sa snažia zneužiť kritickú zraniteľnosť Log4Shell. Najviac prípadov bezpečnostní experti odhalili v Spojených štátoch, Spojenom kráľovstve, Turecku, Nemecku a Holandsku, informuje slovenská firma v správe pre médiá.
Útočníci sa však nevyhýbajú ani Slovensku. Zraniteľnosť je nebezpečná najmä pre rozšírenosť softvérovej knižnice Log4j, ktorá sa používa v IT systémoch po celom svete.
Inžinieri spoločnosti ESET v sobotu 11. decembra vytvorili viaceré detekcie, ktoré dokážu blokovať pokusy o zneužitie zraniteľnosti Log4Shell.
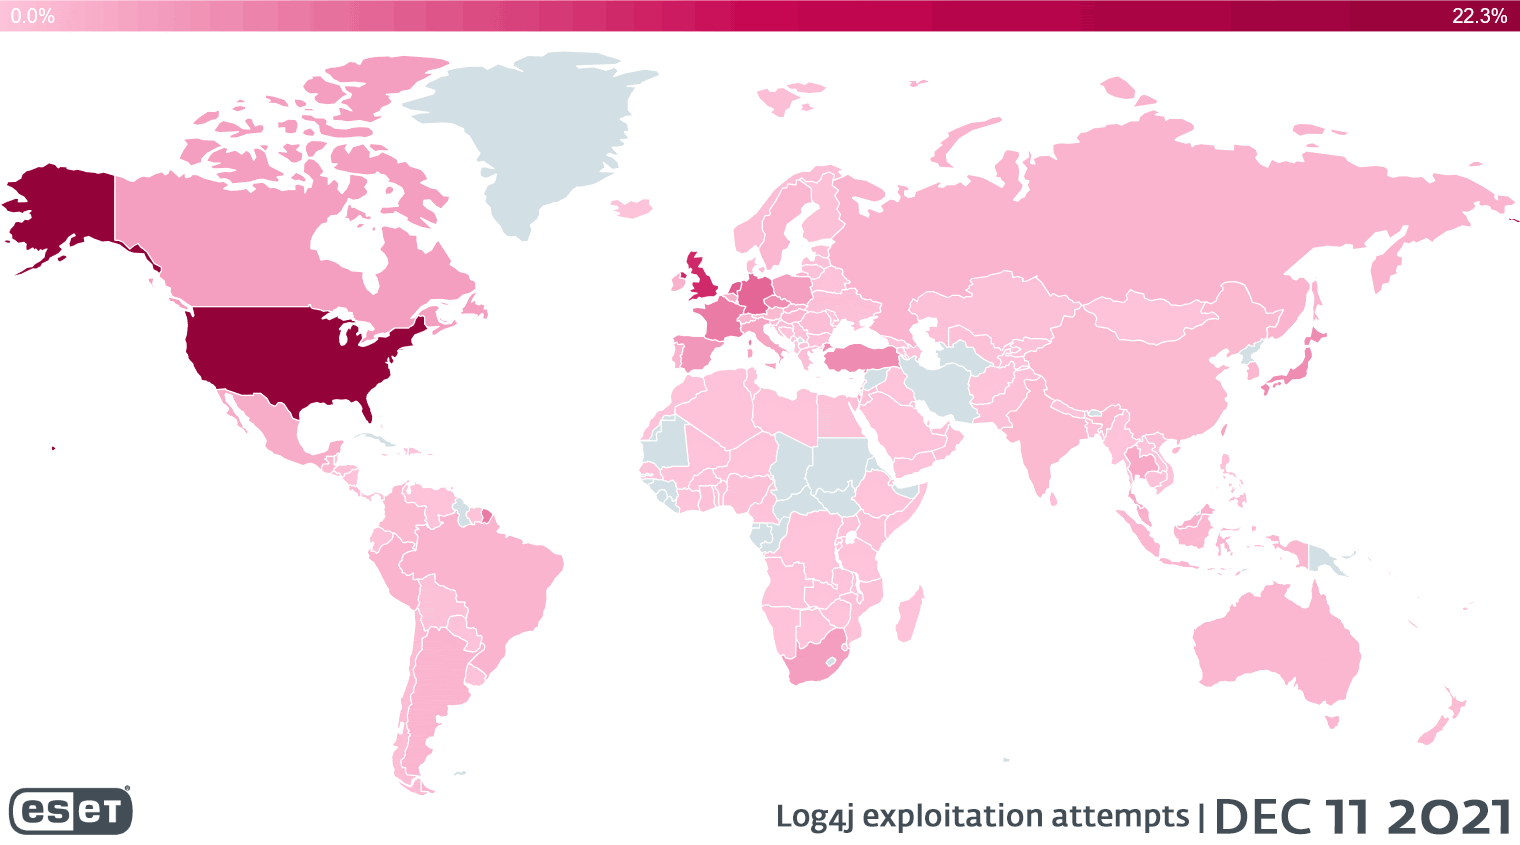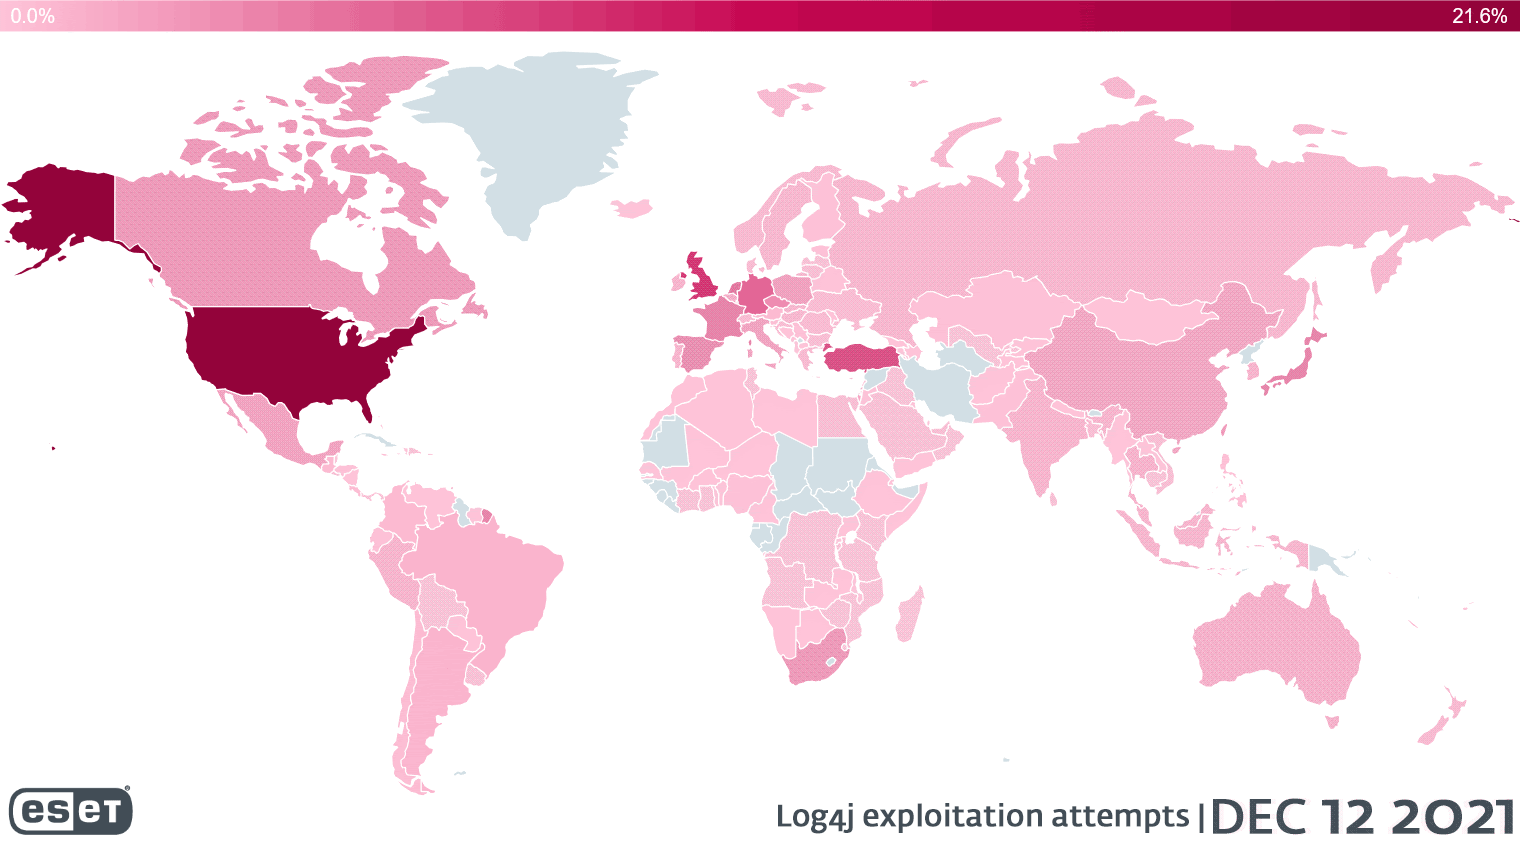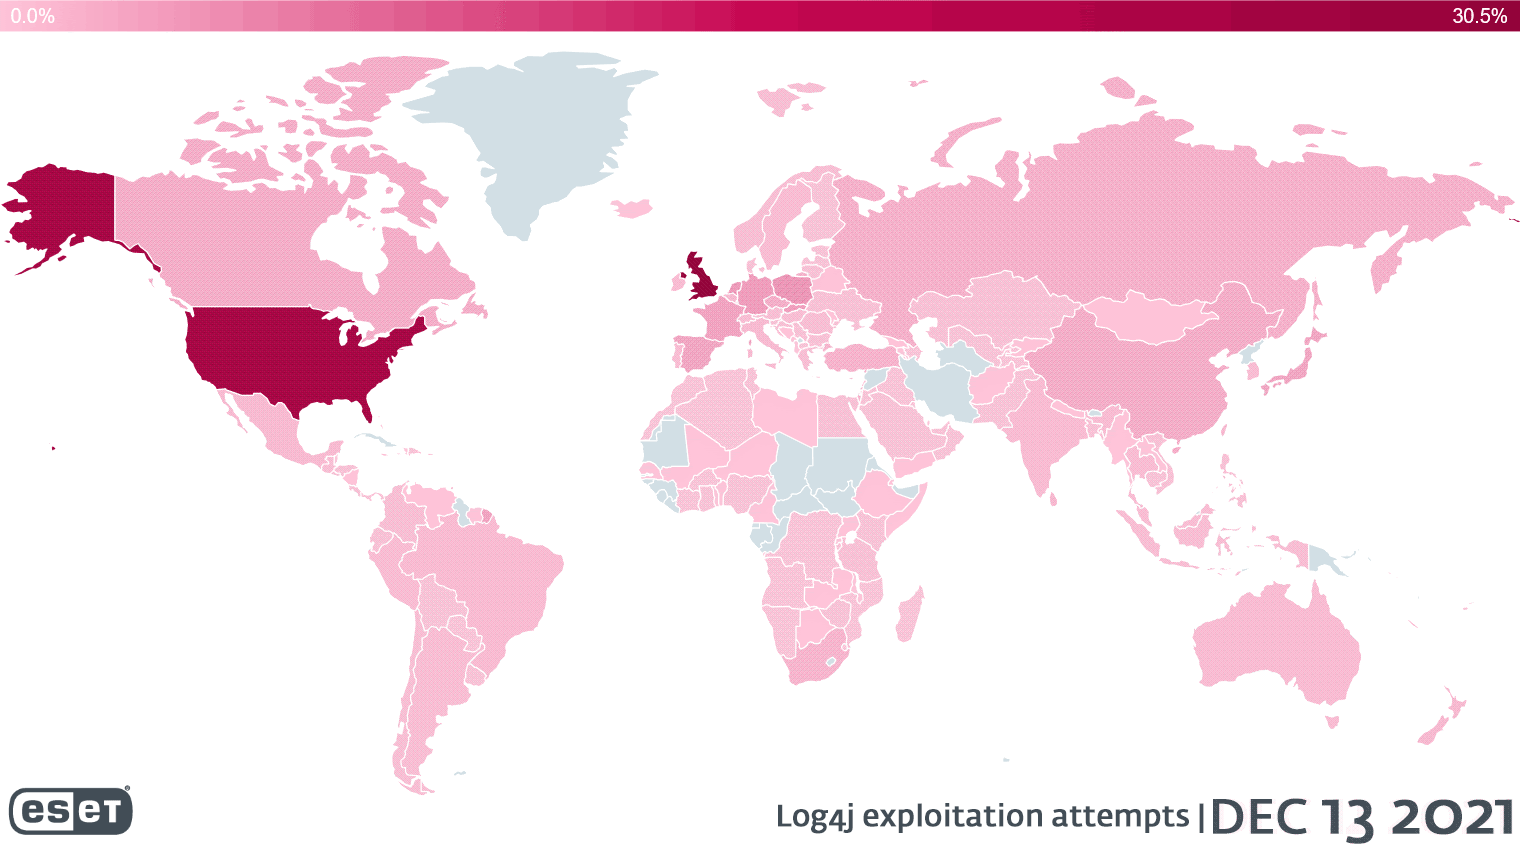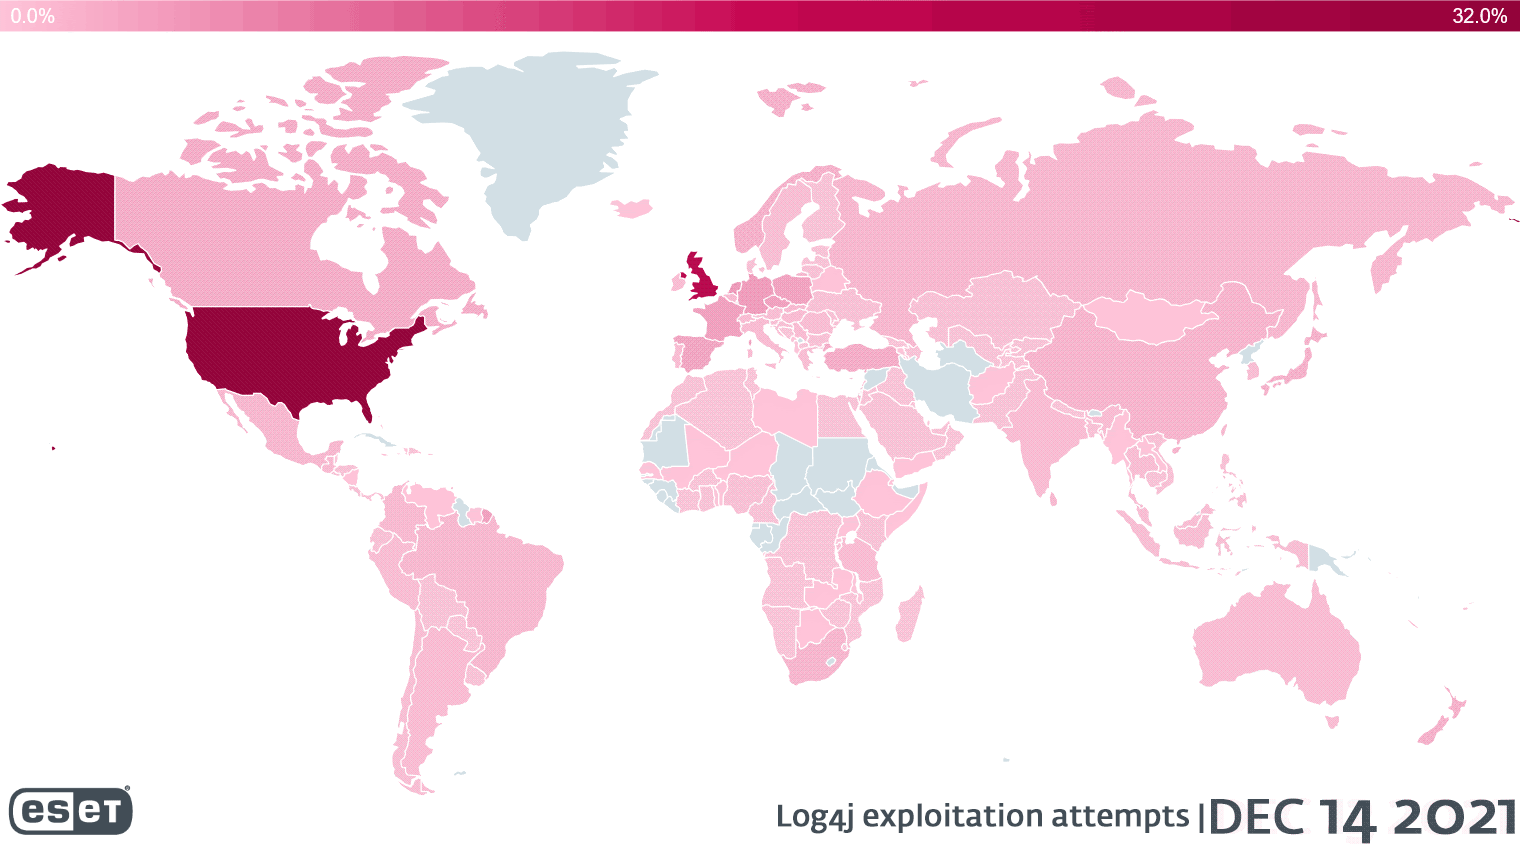
Za 5 dní zaznamenal ESET na Slovensku tisícky pokusov o útok. Kybernetickí zločinci aktuálne prehľadávajú servery, služby a zariadenia, na ktorých táto zraniteľnosť ešte nie je zaplátaná.
Čo je Log4j
Log4j je softvérová knižnica, ktorá je vo svete mimoriadne rozšírená. Slúži na vyrábanie takzvaných logov (záznamov o činnosti), teda na zapisovanie aktivity na zariadení, v tomto prípade najmä na zaznamenanie chýb, ale môžu poslúžiť aj pri spätnom vyšetrovaní bezpečnostných incidentov. Ide o open source kód, vďaka čomu je auditovaný množstvom developerov.
V softvérovej knižnici sa však koncom novembra našla kritická zraniteľnosť, ktorú bezpečnostní experti pomenovali Log4Shell. Tá útočníkom umožňuje na zariadení diaľkové spustenie akéhokoľvek kódu a v konečnom dôsledku aj získanie plnej kontroly nad napadnutým zariadením.
Ak takýmto spôsobom útočníci infikujú napríklad server, môžu sa prepracovať aj do internej siete organizácie a infiltrovať sa aj do ďalších systémov a zariadení, ktoré ani nemusia byť vystavené do internetu.
Podľa stupnice CVSS ide o kritickú zraniteľnosť s najvyššou hodnotou 10 bodov z 10. V prípade, že na ňu používatelia nedokážu v krátkom čase zareagovať, môže spôsobiť problémy obrovskému počtu organizácií, ale aj jednotlivcov, ktorí si napríklad spravujú vlastný server alebo využívajú niektorú z nezaplátaných služieb.
Ako sa brániť?
ESET odporúča firmám postupovať podľa nasledovných krokov. Ďalšie informácie nájdete v blogu spoločnosti.
- Overiť, kde všade vaša organizácia využíva open-source knižnicu Log4j a v akej verzii. Zraniteľné sú verzie po 2.14, resp. čiastočne zraniteľná je aj verzia 2.15. Zraniteľnosť sa týka aj Linux systémov.
- Aktualizovať Log4j knižnicu na verziu 2.16 a sledovať prípadné ďalšie aktualizácie.
- Keďže Log4Shell je RCE (Remote Code Execution) zraniteľnosť a existujú na ňu exploity, je potrebné overiť, či už nebola zraniteľnosť zneužitá a nedošlo k prieniku zo strany útočníkov.
- Používať bezpečnostný softvér, ktorý dokáže detegovať a blokovať exploitáciu zraniteľnosti a to v oboch smeroch (dnu aj von).
- ESET detekcie: Java/Exploit.CVE-2021-44228; Java/Exploit.Agent; Java/Exploit.Agent.SBL
- Blokovať podozrivé IP adresy pomocou firewallu, resp. intrusion detection systému.
Používateľ toho so softvérovou chybou Log4j veľa nenarobí. Musia ju napraviť poskytovatelia služieb tým, že si aktualizujú softvér, vysvetlil v rozhovore pred denník SME Ondrej Kubovič, špecialista na digitálnu bezpečnosť zo spoločnosti ESET.