TECHBYTE.skTECHBYTE.sk
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Čítaš: ESET našiel zraniteľnosť vo WiFi čipoch, ohrozovala viac ako miliardu zariadení
Zdieľať
TECHBYTE.skTECHBYTE.sk
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Hľadať
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Sleduj TECHBYTE
© 2026 BYTE Media s.r.o. Všetky práva vyhradené.

ESET našiel zraniteľnosť vo WiFi čipoch, ohrozovala viac ako miliardu zariadení

Marek Urban
28. februára 2020
Zdieľať
Google News Pridajte si TECHBYTE.sk ako preferovaný zdroj informácií na Google Pridať

Spoločnosť ESET má na konte ďalší úlovok v oblasti kybernetickej bezpečnosti. Experti odhalili doteraz neznámu zraniteľnosť označenú ako Kr00k (CVE-2019-15126).

Zraniteľnosť sa nachádza vo WiFi čipoch, ktoré používajú mnohé mobilné, smart zariadenia a zariadenia internetu vecí, ale aj prístupové WiFi body a routery. Zraniteľnosť Kr00k je prítomná minimálne v miliarde zariadení a zapríčiňuje nesprávne šifrovanie časti sieťovej komunikácie takzvaným nulovým kľúčom.

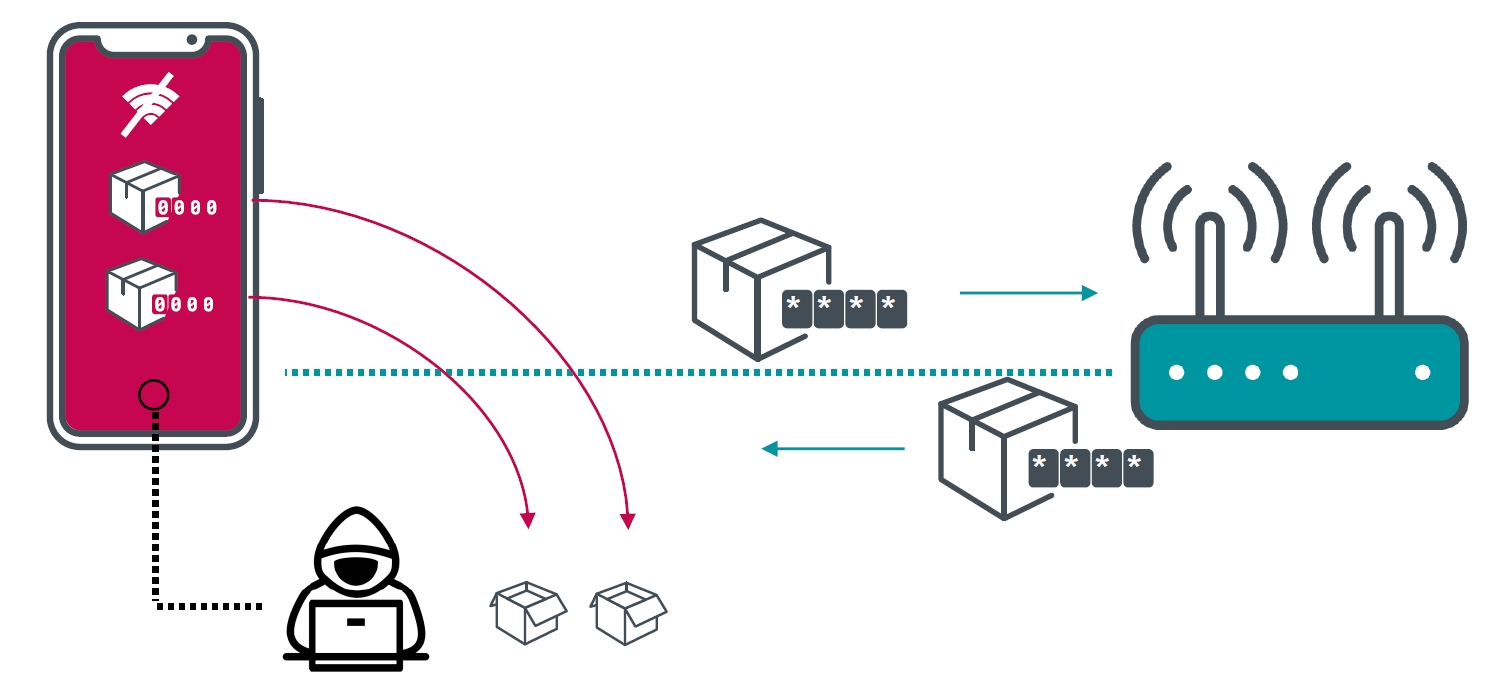
Útočník môže túto chybu zneužiť na odchytávanie Wi-Fi komunikácie obeti a jej následné dešifrovanie. 

Robert Lipovský, výskumník spoločnosti ESET, odporúča užívateľom aktualizovať všetky zariadenia, ktoré sa dokážu pripojiť na WiFi. To znamená počítače, tablety, smartfóny, smart zariadenia a zariadenia internetu vecí, ako aj samotné WiFi prístupové body.
wifi
Schéma útoku zneužívajúceho zraniteľnosť Kr00k

Kr00k sa týka všetkých zariadení s neaktualizovanými Wi-Fi čipmi od spoločností Broadcom a Cypress. Ide o najrozšírenejšie Wi-Fi čipy používané aj v bežných používateľských zariadeniach.

ESET prítomnosť zraniteľnosti testoval a potvrdil na niekoľkých zariadeniach:

  • Samsung Galaxy S8
  • Samsung Galaxy S4 GT-19505
  • Apple iPhone 6, 6S, 8, XR, Apple iPad mini 2
  • Apple MacBook Air Retina 2018 13-palcový
  • Amazon Echo 2. generácia
  • Amazon Kindle 8. generácia
  • Google Nexus 5, 6, 6S
  • Xiaomi Redmi 3S
  • Raspberry Pi 3
  • Huawei B612S-25d
  • Huawei EchoLife HG8245H
  • Huawei E5577Cs-321
  • Asus RT-N12

ESET o zraniteľnosti informoval výrobcov čipov Broadcom a Cypress, ktorí na ne vydali záplaty. Spoločnosť tiež spolupracovala s konzorciom ICASI – Industry Consortium for Advancement of Security on the Internet – aby zabezpečila, že o zraniteľnosti budú informované aj všetky dotknuté firmy, vrátane výrobcov používajúcich dané čipy do používateľských zariadení a výrobcov ďalších značiek čipov.

Podľa informácií spoločnosti ESET boli zaplátané všetky zariadenia popredných výrobcov. Používatelia by si pre tento a jemu podobné prípady mali pravidelne aktualizovať všetky svoje zariadenia, vrátane firmvéru routerov alebo Wi-Fi prístupových bodov.

Viac technických informácií o tejto zraniteľnosti nájdete v tejto správe.
Google News Pridajte si TECHBYTE.sk ako preferovaný zdroj informácií na Google Pridať
Zdieľaj tento článok
Facebook Kopírovať odkaz Vytlačiť
Nekomentované Nekomentované

Pridaj komentár Zrušiť odpoveď

Prepáčte, ale pred zanechaním komentára sa musíte prihlásiť.

Najčítanejšie

Diaľnica, auto
Začala platiť nová povinná výbava. Mnohí vodiči o tom nevedia (čo je nové)
23. októbra 2026
Občiansky preukaz, Štát
Sľuby sú realitou. Začali overovať občianske preukazy, ak odmietnete, zakážu vám prístup
22. októbra 2026
peniaze, bankovky, mince, euro, DPH, daň
Štát sa pomýlil vo výpočte príspevkov. Mnohí majú nárok aj na tisíce eur
23. októbra 2026
Peniaze, bankovky, euro
Sociálna poisťovňa mnohým znižuje dôchodok o 50 %. Veľa ľudí nevie, prečo
23. októbra 2026

Najnovšie články

  • Pellegrini vyzval slovenských rodičov, aby zaočkovali deti. Minimálne 90 % všetkých dievčat
  • Kaufland začal elektronicky strážiť mäso. Nákup označuje špeciálnym štítkom
  • Máte v telefóne jednu z týchto 60+ aplikácií? Okamžite ich odinštalujte. Aj Slovákom kradnú peniaze
  • Najnovšie skladačky Samsungu idú ako teplé rožky. Niet sa čo čudovať (+ čísla)
  • Štát má plné zuby displejov v autách. Ide ich tvrdo regulovať, chce viac tlačidiel

Bude sa vám páčiť

Kaufland, štrajk

Kaufland začal elektronicky strážiť mäso. Nákup označuje špeciálnym štítkom

24. októbra 2026

Štát má plné zuby displejov v autách. Ide ich tvrdo regulovať, chce viac tlačidiel

24. októbra 2026
útok, hacker, aktuálne, hackeri, podvodníci

Prelomili takmer 12 miliónov účtov: Potvrdili masívny útok, medzi obeťami môžu byť aj Slováci

23. októbra 2026
útok, hacker, aktuálne, hackeri, podvodníci

Slovensko zasiahla vážna kybernetická hrozba. Štát kvôli PHP vypínal weby, ohrozená je veľká časť internetu

22. októbra 2026


Spájame vedu, technológie a internetovú kultúru.

Dôležité odkazy

  • Kontakt
  • Reklama
  • O nás
  • Redakcia
  • Zásady používania cookies
  • Podmienky používania
  • Používanie AI

Spoj sa s nami

© 2026 BYTE Media s.r.o. Všetky práva vyhradené.