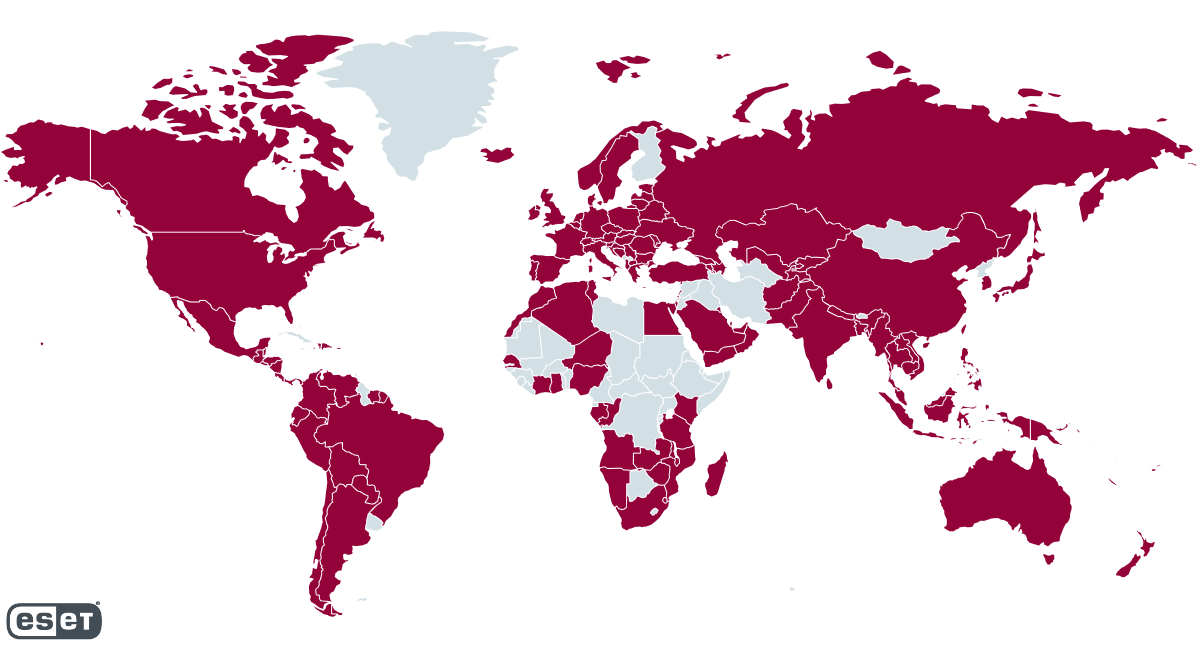
Bezpečnostná spoločnosť ESET sa zúčastňuje celosvetovej operácie, ktorej cieľom je narušiť činnosť botnetu (sieť infikovaných zariadení) Trickbot. Ide o jednu z najaktívnejších rodín škodlivého kódu, ktorá už od roku 2016 napadla viac ako milión zariadení na celom svete, vrátane Slovenska.
Trickbot bol v minulosti známy najmä ako bankový malvér, ktorý sa primárne snažil zo zasiahnutých zariadení ukradnúť údaje súvisiace hlavne s internet bankingom a zneužiť ich na podvodné transakcie. Najnovšie sa však zločinci, ktorí za ním stoja, preorientovali a na infikované zariadenia sa snažia stiahnuť ransomware, teda škodlivý kód, ktorý obsah zariadenia zašifruje a za jeho odblokovanie požaduje výkupné.
„Počas rokov sme sledovali, ako rástol počet zariadení kompromitovaných Trickbotom, čo z neho spravilo jeden z najväčších a najdlhšie fungujúcich botnetov. Trickbot je jednou z najviac rozšírených rodín internet bankingového škodlivého kódu a predstavuje hrozbu pre používateľov na celom svete,“ vysvetľuje Juraj Malcho, technologický riaditeľ spoločnosti ESET.
ESET na operácii spolupracuje s partnermi ako Microsoft, Lumen’s Black Lotus Labs Threat Research, NTT a ďalšími firmami. Botnet Trickbotu je sieť infikovaných zariadení, ktoré cez riadiace a kontrolné servery robia to, čo im ich operátor prikáže, vrátane stiahnutia a nainštalovania ďalšieho škodlivého kódu. Väčšinou sa tak deje bez akéhokoľvek vedomia majiteľov týchto zariadení.
Podobné botnety sa na čiernom trhu častokrát prenajímajú na rôzne škodlivé aktivity. Spoločná operácia, na ktorej sa ESET aktívne podieľa, má za cieľ narušiť činnosť riadiacich a kontrolných serverov botnetu Trickbot. Ak sa to podarí, tieto servery stratia možnosť komunikovať s infikovanými zariadeniami, ktoré napadol škodlivý kód Trickbot, pričom používatelia týchto zariadení si žiadnu zmenu ani nemusia všimnúť.
Už od roku 2016
Výskumníci spoločnosti ESET sledujú aktivity tohto botnetu od jeho objavenia, teda od roku 2016. Len v roku 2020 analyzovala ESET platforma slúžiaca na sledovanie botnetov viac ako 125-tisíc škodlivých vzoriek a stiahla a rozšifrovala viac než 40-tisíc konfiguračných súborov, ktoré používali rôzne Trickbot moduly. To ESETu umožnilo získať vynikajúci prehľad v štruktúre a fungovaní riadiacich a kontrolných serverov tohto botnetu.
„Pokúsiť sa narušiť túto neuchopiteľnú hrozbu je veľmi náročné, má totiž rôzne záložné mechanizmy. Celkovo je táto operácia mimoriadne zložitá aj kvôli tomu, že tento botnet je úzko prepojený s inými veľmi aktívnymi hrozbami online,“ hovorí o operácii Malcho.
Trickbot sa počas svojej existencie šíril viacerými spôsobmi. V poslednom období ho najčastejšie sťahoval a inštaloval iný známy a mimoriadne rozšírený botnet Emotet. Ten je v súčasnosti na čiernom trhu väčšinou prenajímaný práve na podobné aktivity, teda na stiahnutie iného škodlivého kódu do už infikovaných zariadení. Emotetom sa obete infikujú väčšinou prostredníctvom škodlivého alebo podvodného e-mailu, dokázal sa však šíriť aj po sieti.
Začal s Internet bankingom, teraz pôsobenie rozšíril
V minulosti využívali podvodníci Trickbot prevažne na kradnutie údajov súvisiacich s internet bankingom a na uskutočňovanie podvodných finančných prevodov, postupne sa z neho však stal modulárny malvér schopný širokého spektra škodlivých aktivít.
Jeden z najstarších pluginov Trickbotu dovoľoval používať web injekty, čo škodlivému kódu umožňovalo dynamicky meniť to, čo sa používateľovi zobrazilo na konkrétnych webstránkach, ktoré navštívil na infikovanom zariadení.
“Počas nášho monitoringu sme zozbierali desaťtisíce rôznych konfiguračných súborov, vďaka čomu sme zistili, na aké webstránky sa operátori Trickbotu zamerali. Išlo hlavne o weby finančných inštitúcií,“ dodáva Malcho. V súčasnosti sa však Trickbot zameriava na šírenie ransomwaru.
Prevenciou pred podobnými škodlivými kódmi je zvyšovanie vlastného bezpečnostného povedomia, pravidelná aktualizácia operačného systému a všetkých nainštalovaných programov a taktiež používanie viacvrstvového bezpečnostného riešenia.
Keďže podobné škodlivé kódy kradnú rôzne prihlasovacie údaje svojich obetí, je potrebné zmeniť ich výhradne na zabezpečenom a spoľahlivom zariadení. Inak by sa totiž aj zmenené prihlasovacie údaje dostali do rúk podvodníkov. Zákazníci používajúci aktuálne bezpečnostné riešenia spoločnosti ESET sú pred touto hrozbou chránení.