TECHBYTE.skTECHBYTE.sk
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Čítaš: ESET odhalil prepojenia medzi závažnými kybernetickými útokmi
Zdieľať
TECHBYTE.skTECHBYTE.sk
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Hľadať
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Sleduj TECHBYTE
© 2026 BYTE Media s.r.o. Všetky práva vyhradené.

ESET odhalil prepojenia medzi závažnými kybernetickými útokmi

Marek Urban
11. októbra 2018
eset
FOTO: Expoligt
Zdieľať
Google News Pridajte si TECHBYTE.sk ako preferovaný zdroj informácií na Google Pridať

Výskumníci bezpečnostnej spoločnosti ESET identifikovali a analyzovali dôkazy spájajúce neslávne známu kybernetickú skupinu TeleBots s nebezpečným škodlivým kódom Industroyer.

Jeho cieľom bolo narušiť chod kritickej infraštruktúry a v roku 2016 zapríčinil mohutný výpadok elektrickej energie v Kyjeve, hlavnom meste Ukrajiny.

Nebezpečná skupina

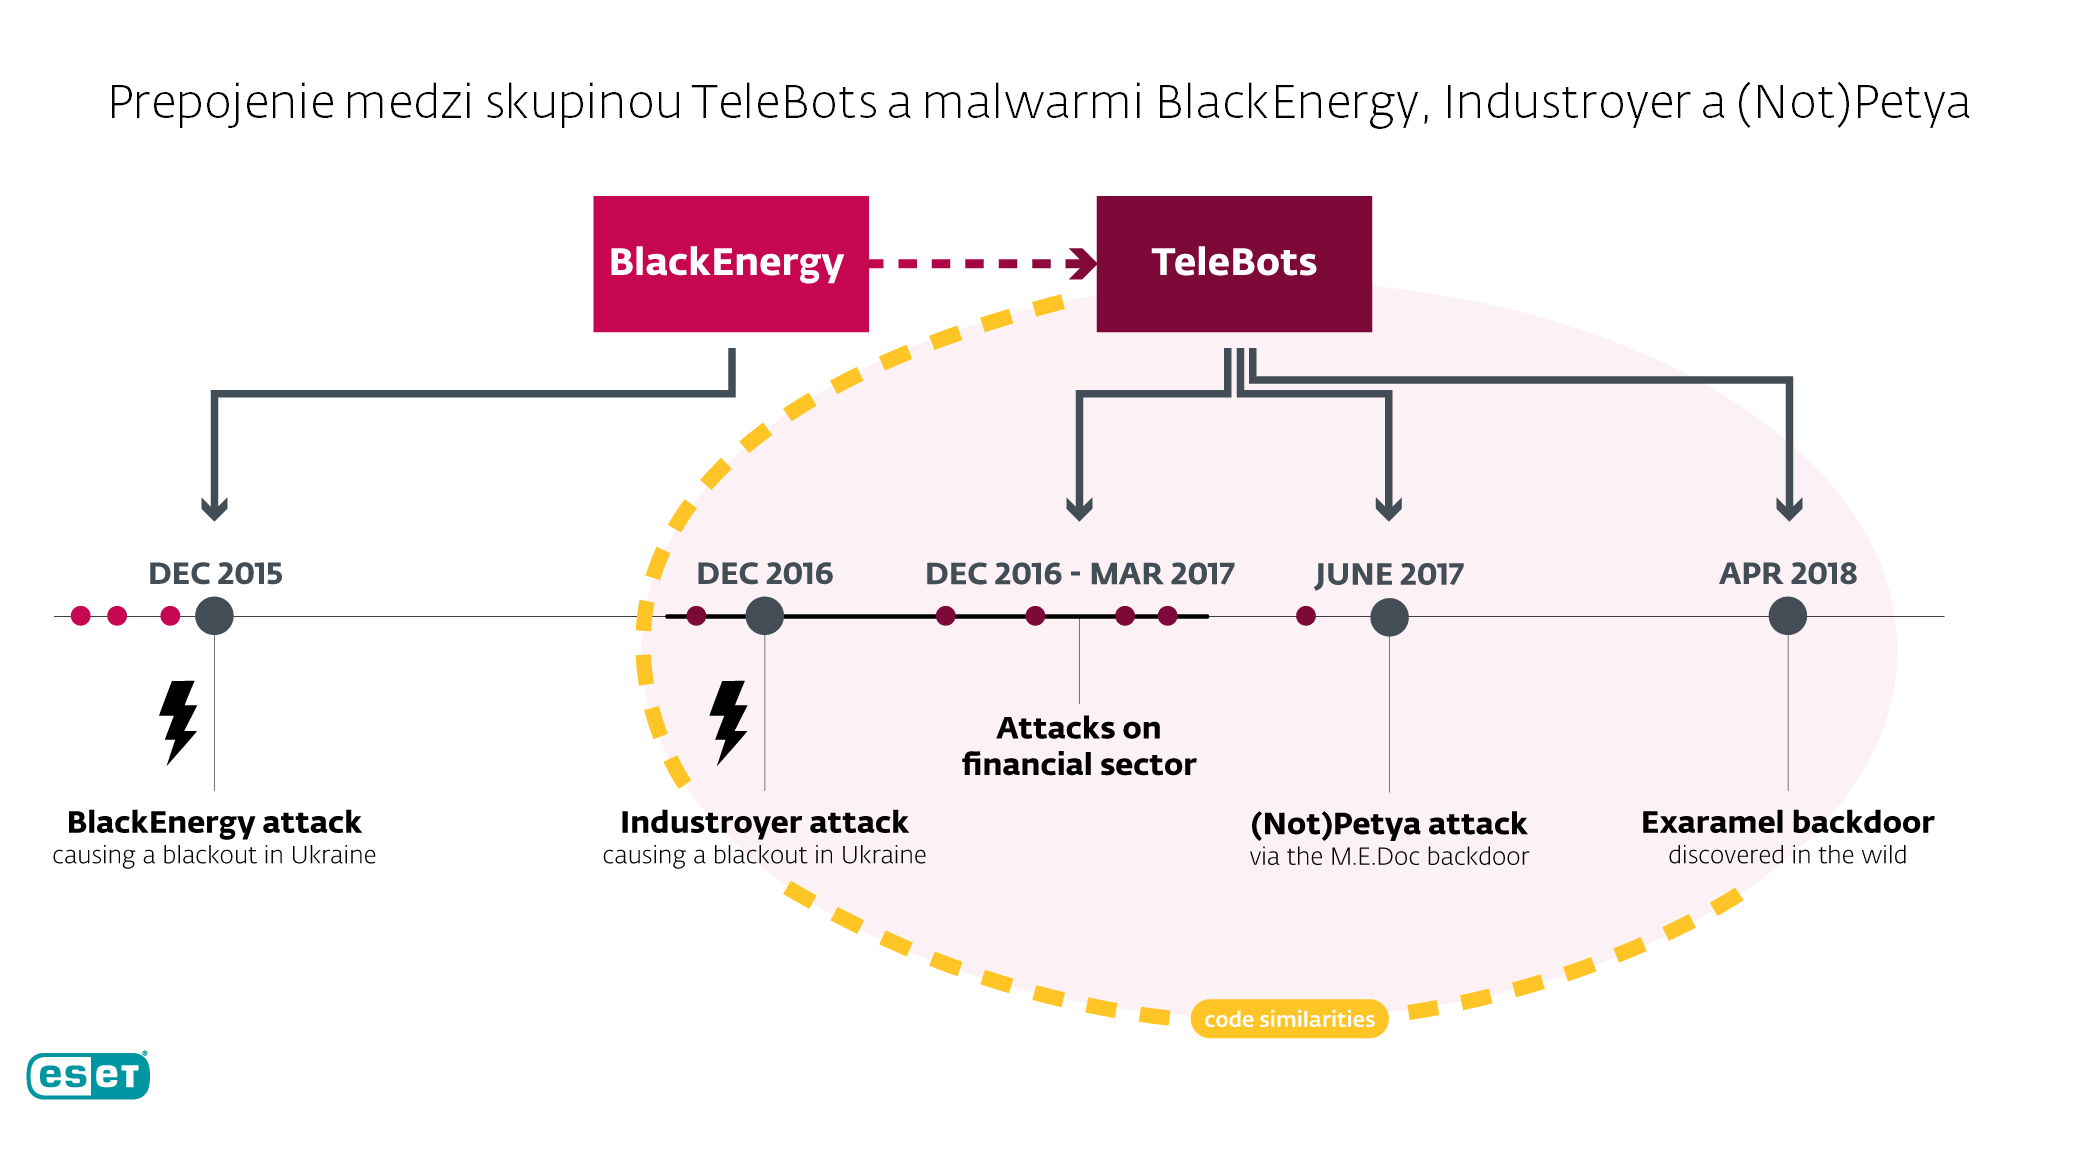
Skupina TeleBots demonštrovala svoje schopnosti s ransomvérom NotPetya a škodlivým kódom BlackEnergy. NotPetya v roku 2017 infikoval napríklad finančný a energetický sektor primárne na Ukrajine. Podarilo sa mu to cez škodlivú aktualizáciu účtovného softvéru M. E. Doc, ktorý je populárny vo viacerých segmentoch na Ukrajine.

BlackEnergy zase útočníci použili pri vôbec prvom výpadku elektrickej energie spôsobenom škodlivým kódom. Ten 23. decembra 2015 obral o elektrickú energiu asi 700-tisíc obyvateľov Ivanofrankivskej oblasti. Tento útok predchádzal výpadku, ktorý o rok neskôr spôsobil škodlivý kód Industroyer.

„Špekulácie medzi prepojením škodlivého kódu Industroyer a skupinou TeleBots sa objavili krátko po tom, čo Industroyer napadol elektrickú infraštruktúru Ukrajiny“ vysvetľuje Anton Cherepanov, výskumník škodlivého kódu zo spoločnosti ESET, ktorý viedol výskum oboch kybernetických útokov. „Nikto však nebol schopný na verejnosti prezentovať usvedčujúci dôkaz. Až doteraz,“ dodal Cherepanov.
eset
FOTO: ESET

V apríli 2018 ESET objavil novú aktivitu skupiny TeleBots, pokus o nasadenie nového typu backdoor trójskeho koňa, ktorý ESET deteguje ako Exaramel. Podľa analýzy ESET je tento backdoor vylepšenou verziou hlavného backdooru škodlivého kódu Industroyer a teda prvým dôkazom o prepojení tohto škodlivého kódu s kybernetickou skupinou TeleBots.
Exaramel bol nájdený v organizácii, ktorá nie je priemyselným podnikom.

ESET komunikuje s Ukrajinou

ESET svoje zistenia zdieľal s ukrajinskými orgánmi činnými v trestnom konaní a vďaka tejto spolupráci bol útok úspešne identifikovaný a zastavený.

Zaujímavosťou je, že riadiace a kontrolné servery škodlivého kódu napodobňovali domény spoločnosti ESET. „Je potrebné podotknúť, že tieto útočníkmi ovládané servery v žiadnom prípade nemajú nič spoločné s legitímnou serverovou infraštruktúrou spoločnosti ESET,“ dopĺňa Róbert Lipovský, ďalší z výskumníkov škodlivého kódu zo spoločnosti ESET, ktorý na analýze pracoval.

„Odhalenie backdoor trójskeho koňa Exaramel je dôkazom, že skupina Telebots je aktívna aj v roku 2018 a útočníci neustále vylepšujú svoje nástroje aj taktiku. Túto kybernetickú skupinu budeme sledovať aj naďalej“ uzavrel Čerepanov.

Viac informácií o analýze nájdete na blogu spoločnosti ESET – welivesecurity.com.
Google News Pridajte si TECHBYTE.sk ako preferovaný zdroj informácií na Google Pridať
Zdieľaj tento článok
Facebook Kopírovať odkaz Vytlačiť
Nekomentované Nekomentované

Pridaj komentár Zrušiť odpoveď

Prepáčte, ale pred zanechaním komentára sa musíte prihlásiť.

Najčítanejšie

Aktuálna správa
Potvrdili definitívny koniec. Po 10 rokoch aj Slovákom zrušia mimoriadne dôležitú vec (platné od 13. októbra)
18. septembra 2026
Euro, peniaze, bankovky
Štát kráti Slovákom dôchodky na polovicu. Mnohí o tom vôbec nevedia (koho sa to týka)
18. septembra 2026
Dopravná značka ZBE
Do platnosti vstúpila nová značka. Kto ju nepozná, dostane pokutu 200 eur
19. septembra 2026
Slovensko, peniaze
Štát Slovákom radí držať doma hotovosť. Takúto sumu by mal mať doma každý
18. septembra 2026

Najnovšie články

  • EÚ mala požiadať Čínu, aby dobrovoľne obmedzila vývoz plug-in hybrid áut
  • EÚ už so Slovenskom dochádza trpezlivosť. Ukázala krutý rebríček, sme absolútne poslední
  • Putin hlasoval cez internet, poďakoval sám sebe. Na počítači má niečo, čo by nechcel nikto
  • Štát bude štedrý. Veľkej časti ľudí chce vyplatiť o takmer 200 eur viac
  • Máte Dôveru? Vyše 400-tisíc klientov získalo geniálnu funkciu. Oplatí sa ju využiť, je zadarmo (kde ju nájsť)

Bude sa vám páčiť

O2

O2 ponúka geniálnu funkciu len za 4 € mesačne. Mnohí o nej stále nevedia

5. augusta 2026
AI

Špičková AI počas útoku nevedela rozlíšiť vinníka od obete. Zablokovala obranu, následky budú vážne

27. júla 2026
Lacný telefón, Aliexpress

Kúpili ste si lacný telefón? Vieme, ako na vás výrobca tajne zarába

22. júla 2026
mimoriadne, hacker, špehovanie, zákon, novela

Potvrdili mimoriadne zákerný útok na Slovákov. Počet prípadov u nás stúpol o 300 %

17. júla 2026


Spájame vedu, technológie a internetovú kultúru.

Dôležité odkazy

  • Kontakt
  • Reklama
  • O nás
  • Redakcia
  • Zásady používania cookies
  • Podmienky používania
  • Používanie AI

Spoj sa s nami

© 2026 BYTE Media s.r.o. Všetky práva vyhradené.