TECHBYTE.skTECHBYTE.sk
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Čítaš: POZOR: Tieto 4 smartfóny v sebe nesú nebezpečný malvér
Zdieľať
TECHBYTE.skTECHBYTE.sk
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Hľadať
  • Domov
  • Tech
  • Recenzie
  • Veda
  • Elektromobilita
  • Domácnosť
  • Gaming
Sleduj TECHBYTE
© 2026 BYTE Media s.r.o. Všetky práva vyhradené.

POZOR: Tieto 4 smartfóny v sebe nesú nebezpečný malvér

Marek Urban
7. júna 2019
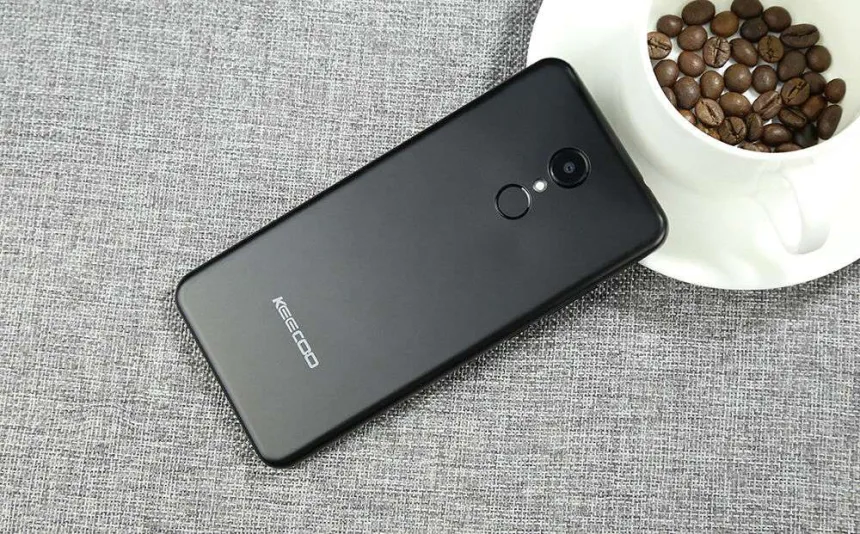
Keecoo P11
Keecoo P11
Zdieľať
Google News Pridajte si TECHBYTE.sk ako preferovaný zdroj informácií na Google Pridať

Nemecký vládny úrad, ktorý dohliada na bezpečnosť informačných a komunikačných technológií (BSI), vydal upozornenie, prostredníctvom ktorého varuje pred nebezpečným malvérom v štyroch smartfónoch.

Server zdnet.com, ktorý na skutočnosť upozornil, píše, že sa škodlivý kód nachádza v štyroch modeloch inteligentných mobilných telefónov. Ide o Android zariadenia Doogee BL7000, M-Horse Pure 1, Keecoo P11 a VKworld Mix Plus.

Backdoor trojan pomenovaný ako Andr/Xgen2-CY môže podľa zistení bezpečnostnej spoločnosti Sophos Labs, ktorá ho odhalila už v októbri roku 2018, odosielať zo zariadenia na vzdialený server citlivé údaje.

Medzi ne patria informácie o presnom umiestnení zariadenia, o sieťach, ku ktorým je smartfón pripojený, odosielať môže IMEI číslo, MAC adresu, názov operátora, rozlíšenie obrazovky a ďalšie identifikátory.
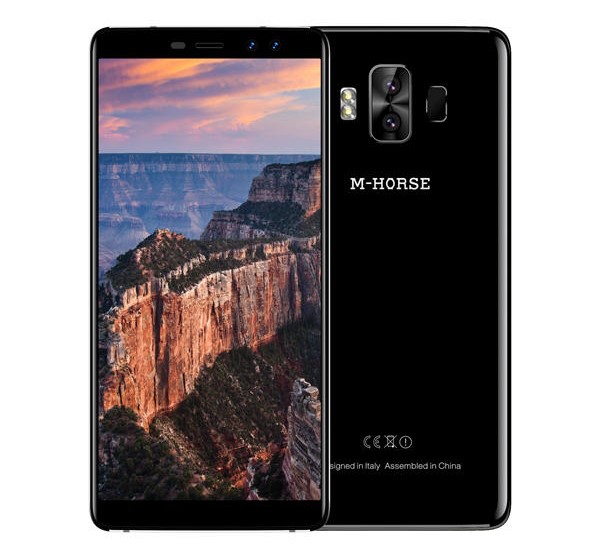
M-Horse Pure 1
M-Horse Pure 1

Útočníci môžu prostredníctvom takýchto softvérových „zadných vrátok“ na diaľku inštalovať do zariadenia rôzne škodlivé aplikácie, dokážu pristupovať k funkciám smartfónu, otvárať URL adresy v prehliadači a vykonávať ďalšie činnosti bez vedomia používateľa.

Problémom je, že je malvér Andr/Xgen2-CY manuálne neodstrániteľný. Nejde o obyčajný škodlivý kód, ktorého úlohou je napr. zobrazovať reklamy. Je hlbšie integrovaný do systému a útočníkom sa ho podalo veľmi dobre zamaskovať.

Zbaviť sa ho dá len pomocou softvérovej aktualizácie, ktorú musí vydať výrobca infikovaného zariadenia. Zatiaľ tak učinil iba jeden – výrobca smartfónu Keecoo P11. Nemecká bezpečnostná agentúra (BSI) identifikovala asi 20 000 zariadení, ktoré sa aktívne pripájajú k vzdialeným serverom malvéru Andr/Xgen2-CY.

Údaj sa týka výlučne Nemecka. Vlastníci menovaných smartfónov z iných krajín sú s najväčšou pravdepodobnosťou taktiež vystavení riziku.
Google News Pridajte si TECHBYTE.sk ako preferovaný zdroj informácií na Google Pridať
Zdieľaj tento článok
Facebook Kopírovať odkaz Vytlačiť
2 komentáre 2 komentáre
  • ピーター ピーター píše:
    7. júna 2019 o 17:22

    1 – fakt nechápem ako si môže niekto kúpiť taký mobil !?!?!? Už len tie názvy a je mi grcno :)))
    2 – informácie o presnom umiestnení zariadenia, o sieťach, ku ktorým je smartfón pripojený, IMEI číslo, MAC adresu, názov operátora, rozlíšenie obrazovky a ďalšie identifikátory – NAČO TOTO KOMU JE ?!?!?! NIČ Z TOHO MA NEMOŽE OHROZIŤ !!!
    Akože je to pekné, keď takto varujú, ale trebalo by tam napísať tie ozajstné hrozby ktoré predstavuje…toto čo ste vypísali v článku, to sú prkotiny ktoré by trápili možno niakeho bankového manažéra, ale taký si kupujú telefóny tak o 10 tried vyššej kategórie zase :)))
    —
    EDIT : no hej, už som si všimol tie ostatný nebezpečia, ok, tam hrozí dačo…ale odstrániť sa to dá na 100%, je to LEN software…treba pohľadať na XDA a nahrať do takého mobilu iný software ! Už som sa s tým stretol keď mi kamarát doniesol mobil z číny…ako za starých časov SonyEricssonov :))) noc strávená na nete, 100 resetov, a v mobile bol plne funkčný celkom čistý android :)))))

    Prihláste sa pre odoslanie odpovede
  • stanleyjr píše:
    8. júna 2019 o 9:11

    A kde sú tie PR na tieto skvosty?

    Prihláste sa pre odoslanie odpovede

Pridaj komentár Zrušiť odpoveď

Prepáčte, ale pred zanechaním komentára sa musíte prihlásiť.

Najčítanejšie

plyn, ETS2
Od januára platia nové ceny za plyn, elektrinu aj teplo. Čakajte takéto faktúry
31. októbra 2026
Ursula von der Leyen
EÚ je nekompromisná. Všetci si musia nachystať stovky eur navyše, aj Slováci
1. novembra 2026
Operátor
Od zajtra sa spájajú dvaja veľkí operátori: Státisíce ľudí čakajú zmeny, najskôr na faktúrach
31. októbra 2026
daň za prejdený kilometer
Štát schválil daň za každý prejdený kilometer. Vodiči zaplatia vyše 500 € ročne, začnú kontrolovať tachometre
30. októbra 2026

Najnovšie články

  • Už dnes večer. Čakajte výpadky, veľký operátor na niekoľko hodín vypne služby
  • Rozmýšľate, že si kúpite nový telefón? Pozor na tento dátum, EÚ zavedie prísnejšie pravidlá
  • Slováci majú parádnu daňovú výhodu. Ušetríte aj tisíce eur, mnohí o tom stále nevedia (PREHĽAD)
  • Štát rozhodol, koľko ľudí bude za energie platiť viac. Má svoje dôvody (platné od 1. 1. 2027)
  • Budeme svetoví rekordéri: Slovensko chystá energetický megaprojekt, aký nemá obdoby

Bude sa vám páčiť

mimoriadne, útok, hacker, vírus, malvér

Štátu vypadli kľúčové weby. Mali vážnu chybu, dostal posledné varovanie

26. októbra 2026
Kaufland, štrajk

Kaufland začal elektronicky strážiť mäso. Nákup označuje špeciálnym štítkom

24. októbra 2026

Štát má plné zuby displejov v autách. Ide ich tvrdo regulovať, chce viac tlačidiel

24. októbra 2026
útok, hacker, aktuálne, hackeri, podvodníci

Prelomili takmer 12 miliónov účtov: Potvrdili masívny útok, medzi obeťami môžu byť aj Slováci

23. októbra 2026


Spájame vedu, technológie a internetovú kultúru.

Dôležité odkazy

  • Kontakt
  • Reklama
  • O nás
  • Redakcia
  • Zásady používania cookies
  • Podmienky používania
  • Používanie AI

Spoj sa s nami

© 2026 BYTE Media s.r.o. Všetky práva vyhradené.